- IT-Sicherheit
- IT-Sicherheit
- Mail Archivierung
- VPN Firewall
- Mail Security
- Mobile Security
- Server & Netzwerk
- Server & Netzwerk
- IT Dienstleister
- Netzwerke und Infrastruktur
- Server und Monitoring
- Cloudsysteme
- ERP
- ERP allgemein
- Sage 50 Handwerk
- Microtech
- Telefonanlagen
- Telefonanlagen
- Xelion Cloud Telefonanlage
- IT Dienstleister
- IT Dienstleistungen
- IT Beratung
- MS 365
- EC-Gerät
- Über Uns
- Kontakt
- Telekom
- Aktuelles
- Blog und Ratgeber
SYTO Ratgeber · IT-Sicherheit
Ransomware und Phishing: So schützen sich kleine und mittlere Unternehmen
Ein Klick auf den falschen Link, und am nächsten Morgen sind alle Dateien verschlüsselt. Dieser Ratgeber erklärt, wie solche Angriffe ablaufen, welche Schutzschichten einen kleinen oder mittleren Betrieb wirklich absichern und was im Ernstfall zu tun ist. Aktuelle Zahlen von BKA, BSI und Bitkom ordnen die Lage ein, und ein kurzer Test zeigt, wo Ihr eigener Betrieb steht.
Das Wichtigste auf einen Blick
Die sechs wichtigsten Punkte in Kürze. Wer tiefer einsteigen möchte, findet weiter unten Hintergründe, Quellen und einen Test für den eigenen Betrieb.
- Meist beginnt es mit Phishing, das Geschäft dahinter ist Ransomware. Zuerst kapern die Angreifer Zugangsdaten oder einen Rechner, dann kopieren und verschlüsseln sie die Daten und geben sie nur gegen Lösegeld wieder frei.
- Das Bundeskriminalamt zählte für das Jahr 2025 in Deutschland 1.041 angezeigte Ransomware-Angriffe, zehn Prozent mehr als im Vorjahr.
- Jedes vierte Unternehmen (25 Prozent) hat in den zwölf Monaten vor der Befragung einen Schaden durch Ransomware erlitten, 16 Prozent einen Schaden durch Phishing. Das zeigt die Bitkom-Studie Wirtschaftsschutz 2026.
- Wirksamer Schutz entsteht aus mehreren Schichten, die sich gegenseitig ergänzen. Dazu gehören E-Mail-Filter, Firewall mit VPN, zeitnahe Updates, Mehr-Faktor-Anmeldung, Datensicherung nach der 3-2-1-Regel mit Offline-Kopie, sparsame Rechte und geschulte Mitarbeitende.
- Die beste Antwort auf eine Erpressung ist eine Datensicherung, die Angreifer nicht erreichen können, und eine Wiederherstellung, die regelmäßig getestet wird.
- Im Ernstfall trennen Sie betroffene Geräte vom Netz, ziehen Fachleute hinzu, dokumentieren alles, erstatten Anzeige und prüfen Ihre Meldepflichten. Mit einem vorbereiteten Notfallplan fallen diese Schritte deutlich leichter.
So laufen Ransomware- und Phishing-Angriffe typischerweise ab
Phishing und Ransomware werden oft getrennt genannt, hängen in der Praxis aber eng zusammen. Phishing öffnet die Tür. Eine gefälschte Nachricht soll zu einem Klick, einer Eingabe oder einer Überweisung verleiten. Ransomware ist das Geschäftsmodell dahinter, also eine Schadsoftware, die Daten verschlüsselt, damit die Angreifer Lösegeld fordern können.
Nicht jeder Angriff beginnt mit einer E-Mail. Auch ungepatchte Schwachstellen oder schlecht gesicherte Fernzugänge sind beliebte Einstiege. Der weitere Verlauf ähnelt sich aber fast immer. Wer die einzelnen Glieder dieser Kette kennt, weiß auch, wo er sie durchtrennen kann.
Die Angriffskette in sechs Stufen
- Stufe 1
Der Köder
Eine E-Mail, eine SMS oder ein Anruf gibt sich als Bank, Paketdienst, Lieferant oder Vorgesetzter aus. Der Ton ist dringend, der Absender wirkt vertraut, die Sprache ist oft fehlerfrei.
- Stufe 2
Der Klick
Ein Link führt auf eine gefälschte Anmeldeseite, ein Anhang startet Schadcode. Häufig reicht ein einziger unaufmerksamer Moment an einem vollen Arbeitstag.
- Stufe 3
Der Zugang
Die Angreifer erbeuten Zugangsdaten oder richten sich über die Schadsoftware auf dem Rechner ein. Ohne zweiten Anmeldefaktor sind E-Mail-Konto und Cloud-Dienste damit offen.
- Stufe 4
Die Ausbreitung
Vom ersten Gerät aus suchen sie nach Administratorkonten, Servern und Datensicherungen. Ohne Überwachung und mit zu weit gefassten Rechten bleibt das leicht unbemerkt.
- Stufe 5
Der Datenabfluss
Bevor etwas verschlüsselt wird, kopieren viele Gruppen vertrauliche Daten nach draußen. So können sie zusätzlich mit einer Veröffentlichung drohen.
- Stufe 6
Die Erpressung
Zum Schluss werden Dateien und alle erreichbaren Sicherungen verschlüsselt. Auf den Bildschirmen erscheint die Lösegeldforderung, und der Betrieb steht still.
Belegte Zahlen
Was die aktuellen Lagebilder zeigen
angezeigte Ransomware-Angriffe in Deutschland im Jahr 2025, zehn Prozent mehr als im Vorjahr. Gleichzeitig zahlen laut BKA immer weniger Betroffene Lösegeld.
der Unternehmen hatten einen Schaden, weil Angreifer Daten verschlüsselt und nur gegen Lösegeld freigeben wollten (Vorjahr 34 Prozent). Phishing verursachte bei 16 Prozent einen Schaden.
der geschädigten Unternehmen nennen ein unzureichendes Identitäts- und Zugriffsmanagement als Grund dafür, dass ein Angriff zum Schaden führte. Nur 18 Prozent sehen die Ursache im Sicherheitsbewusstsein der Beschäftigten.
mehr täglich neu entdeckte Schwachstellen. Bekannte Sicherheitslücken werden laut BSI oft zu spät oder gar nicht geschlossen.
Alle Angaben am Original geprüft, abgerufen am 17. September 2026. Angezeigte Fälle bilden nur das Hellfeld ab, viele Angriffe werden nie gemeldet.
Sieben Bausteine für mehrschichtigen Schutz in kleinen und mittleren Unternehmen
Keine einzelne Maßnahme fängt alles ab. Wirksam wird Schutz erst in mehreren Schichten, denn rutscht ein Angriff durch eine davon, hält ihn die nächste auf. Die sieben Bausteine lassen sich auch in kleineren Betrieben mit überschaubarem Aufwand umsetzen. Jeder davon unterbricht die Angriffskette an einer anderen Stelle.
E-Mail-Filter
Unterbricht Stufe 1 und 2
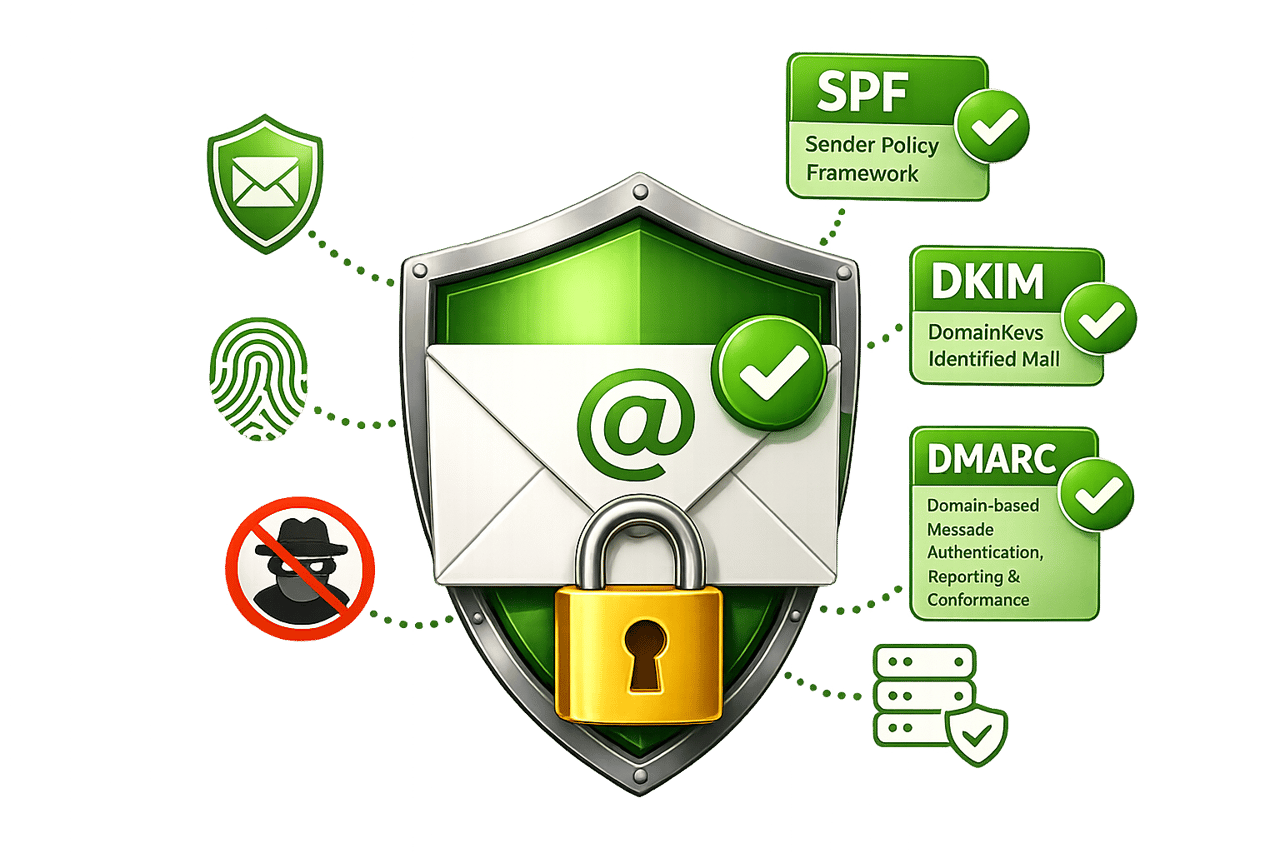
Ein Filter prüft eingehende Nachrichten auf Schadsoftware, gefälschte Absender und verdächtige Links, bevor sie im Postfach landen. Sauber gesetzte Einträge für SPF, DKIM und DMARC sorgen zusätzlich dafür, dass Ihre eigene Domain nicht für Fälschungen missbraucht wird.
Mehr zu Mail SecurityFirewall und VPN
Unterbricht Stufe 3 und 5
Eine gepflegte Firewall regelt, was ins Netz hinein und hinaus darf. Fernzugriffe laufen ausschließlich über ein verschlüsseltes VPN, direkt aus dem Internet erreichbare Fernwartungs- oder Remote-Desktop-Zugänge werden geschlossen.
Mehr zu VPN und FirewallUpdates ohne Verzögerung
Unterbricht Stufe 3
Betriebssysteme, Programme, Firewall, Router und Drucker brauchen regelmäßig Sicherheitsupdates. Es genügt nicht, sie einzuspielen. Ebenso wichtig ist die Kontrolle, ob das auf jedem Gerät geklappt hat. Systeme ohne Hersteller-Support gehören ersetzt.
Beitrag zum Windows-10-Support-EndeMehr-Faktor-Anmeldung
Unterbricht Stufe 3
Mit einem zweiten Faktor per App oder Sicherheitsschlüssel reicht ein gestohlenes Passwort allein nicht mehr. Aktivieren Sie ihn zuerst für E-Mail, Fernzugriff, Cloud-Dienste und alle Administratorkonten.
Mehr zu Microsoft 365Datensicherung mit Offline-Kopie
Entschärft Stufe 6
Eine Sicherung schützt nur, wenn Angreifer sie nicht mit verschlüsseln können. Deshalb liegt mindestens eine Kopie offline oder unveränderbar, und die Wiederherstellung wird regelmäßig geprobt. Bewährt hat sich dafür die 3-2-1-Regel.
Mehr zu Server und MonitoringSparsame Rechtevergabe
Unterbricht Stufe 4
Im Alltag arbeitet niemand mit Administratorrechten. Jede Person erhält nur die Zugriffe, die sie für ihre Aufgabe braucht, Konten ausgeschiedener Mitarbeitender werden sofort gesperrt. So bleibt ein Einbruch auf einen kleinen Bereich begrenzt.
Mehr zur IT-BeratungGeschulte Mitarbeitende
Unterbricht Stufe 1 und 2
Technik fängt viel ab, aber nicht alles. Wer die typischen Merkmale gefälschter Nachrichten kennt und einen Verdacht ohne Scheu sofort meldet, stoppt Angriffe ganz am Anfang. Kurze, regelmäßige Auffrischungen wirken besser als eine einmalige Schulung.
Mehr zur IT-Sicherheit
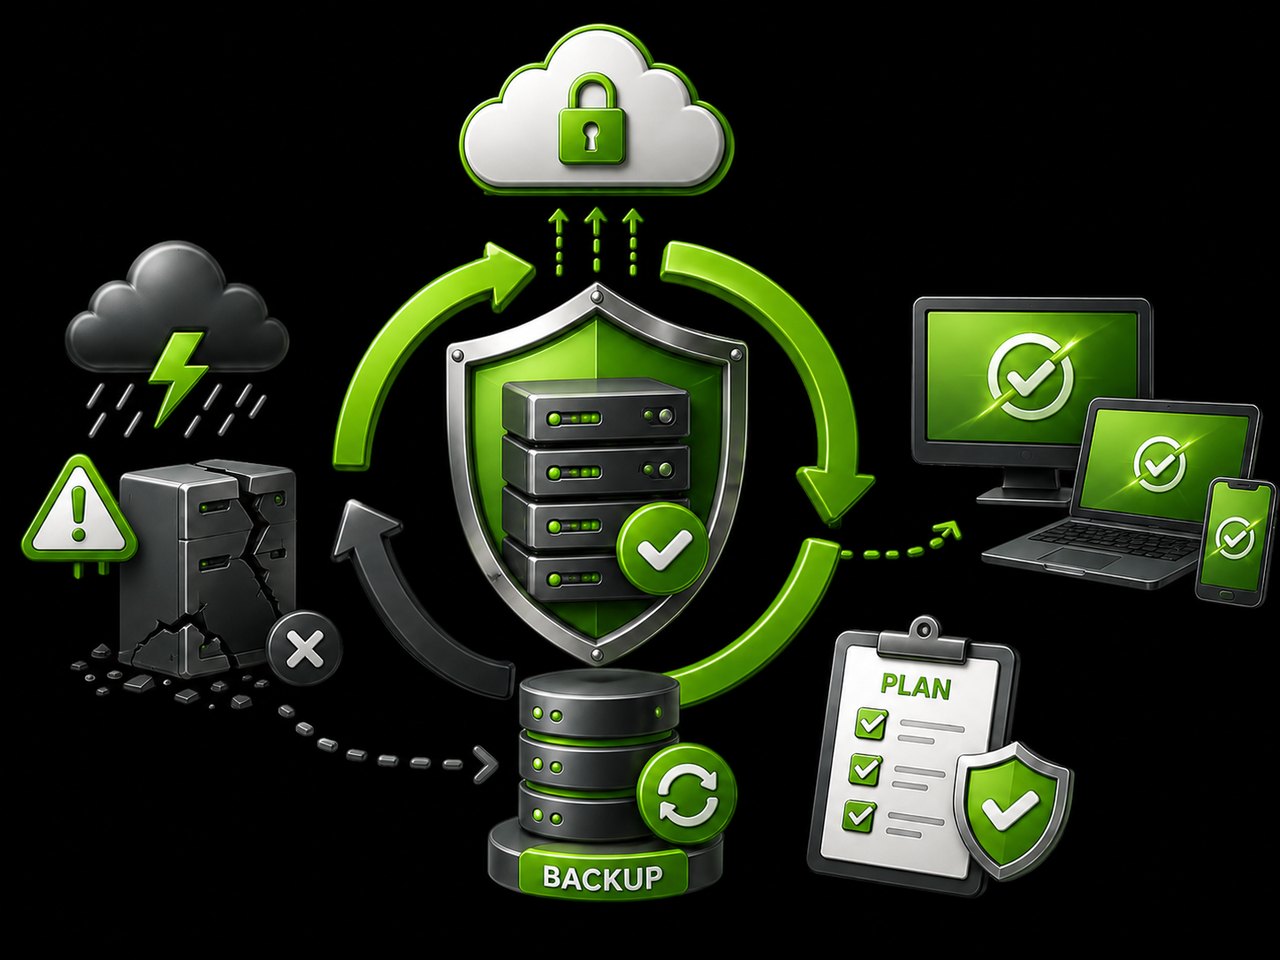
Datensicherung
Die 3-2-1-Regel mit Offline-Kopie
Die bewährte Faustregel für Datensicherungen, ergänzt um den Punkt, der gegen Ransomware den Ausschlag gibt.
- 3Kopien Ihrer Daten
- Das Original und zwei Sicherungen. Fällt eine aus, bleibt immer noch eine zweite.
- 2unterschiedliche Speicher
- Zum Beispiel ein Sicherungsgerät im Haus und ein getrennter Speicher, damit ein einzelner Defekt nicht alles trifft.
- 1Kopie außer Haus
- Eine Sicherung liegt an einem anderen Ort und ist so vor Brand, Wasser und Diebstahl geschützt.
- +1Kopie offline oder unveränderbar
- Mindestens eine Sicherung ist vom Netz getrennt oder gegen Änderungen gesperrt. Genau diese Kopie können Angreifer nicht mit verschlüsseln.
Denken Sie auch an Ihre E-Mails. Eine revisionssichere E-Mail-Archivierung bewahrt Nachrichten unabhängig vom Postfach auf. Mehr zur E-Mail-Archivierung
Sicherheits-Reifegrad-Test
Wie gut ist Ihr Betrieb geschützt?
Beantworten Sie zehn Fragen ehrlich mit Ja oder Nein. Am Ende sehen Sie Ihren Punktwert, Ihre Stufe und für jede angegebene Lücke einen konkreten nächsten Schritt.
Frage 1 von 10
Prüft ein E-Mail-Filter alle eingehenden Nachrichten auf Schadsoftware, gefälschte Absender und verdächtige Links?
Gemeint ist ein Filter vor dem Postfach, nicht nur der Spam-Ordner im Mailprogramm.
Der Test ist eine vereinfachte Selbsteinschätzung und ersetzt keine Sicherheitsprüfung. Ihre Antworten bleiben in Ihrem Browser und werden weder gespeichert noch übertragen.
Mit Notfallplan durch den Ernstfall, wenn es doch passiert
Auch gut geschützte Betriebe können getroffen werden. Dann entscheidet die erste Stunde darüber, wie groß der Schaden wird. Wer vorher festgelegt hat, wer was tut, behält in dieser Lage die Ruhe. Die folgenden Schritte orientieren sich an den Hinweisen des Bundesamts für Sicherheit in der Informationstechnik (BSI).
Was in den Notfallplan gehört
- Wer entscheidet Namen und Vertretungen für Unternehmensleitung, IT und Datenschutz, damit niemand erst suchen muss.
- Wen Sie anrufen IT-Dienstleister, Cyberversicherung, Polizei und Datenschutzaufsicht, jeweils mit Telefonnummer.
- Was zuerst wieder läuft Eine Liste der wichtigsten Systeme und die Reihenfolge, in der sie wieder anlaufen.
- Wo die Sicherungen liegen Aufbewahrungsort der Offline-Kopie und wer sie zurückspielen darf.
- Wie es ohne IT weitergeht Telefonlisten, Papierformulare und Ersatzgeräte für die ersten Tage.
- Wie Sie informieren Vorlagen für Mitarbeitende, Kunden und Partner, damit die Kommunikation stimmt.
- Wo der Plan liegt Ausgedruckt und außerhalb der IT abgelegt, einmal im Jahr geprüft und geübt.
Die ersten Schritte im Ernstfall
Betroffene Geräte vom Netz trennen
Netzwerkkabel ziehen und WLAN trennen, damit sich der Angriff nicht weiter ausbreitet. Das BSI empfiehlt, betroffene Systeme vom internen Netz und vom Internet zu trennen, sie aber nicht einfach auszuschalten, wenn eine Analyse geplant ist. Im Arbeitsspeicher liegen wichtige Spuren.
Notfallplan starten und Fachleute holen
Informieren Sie die Verantwortlichen und Ihren IT-Dienstleister. Das BSI rät, IT-Sicherheitsfachleute hinzuzuziehen, statt auf eigene Faust aufzuräumen.
SYTO kontaktierenAlles dokumentieren
Uhrzeiten, Meldungen auf dem Bildschirm, die Lösegeldforderung und alle bisherigen Schritte festhalten. Fotos mit dem Smartphone reichen für den Anfang.
Zugangsdaten als kompromittiert behandeln
Alle Passwörter, die auf betroffenen Geräten gespeichert oder eingegeben wurden, gelten als bekannt. Ändern Sie sie von einem sauberen Gerät aus, beginnend mit E-Mail- und Administratorkonten.
Anzeige erstatten und Meldepflichten prüfen
Das BSI empfiehlt, Anzeige beim Landeskriminalamt zu erstatten. Für Unternehmen gibt es dort die Zentralen Ansprechstellen Cybercrime der Polizei. Sind personenbezogene Daten betroffen, ist in der Regel unverzüglich die Datenschutzaufsicht zu informieren (Art. 33 DSGVO). Fällt Ihr Unternehmen unter NIS2, gelten zusätzliche Meldepflichten gegenüber dem BSI.
Beitrag: Ist mein Unternehmen von NIS2 betroffen?Sauber wiederherstellen
Befallene Systeme gelten als vollständig kompromittiert und werden neu aufgesetzt, nicht nur bereinigt. Zurückgespielt wird aus einer geprüften, sauberen Sicherung, am besten aus der Offline-Kopie.
Und das Lösegeld?
Eine Zahlung garantiert weder, dass die Entschlüsselung funktioniert, noch, dass gestohlene Daten nicht doch veröffentlicht werden. Das BKA beobachtet, dass immer weniger Betroffene zahlen. Treffen Sie diese Entscheidung nie allein und nie unter Zeitdruck, sondern gemeinsam mit Polizei und Fachleuten.
Grundlage: BSI, „Ich habe einen IT-Sicherheitsvorfall – Checkliste Technik“ und BSI, „Ransomware – Fakten und Abwehrstrategien“, beide abgerufen am 17. September 2026. BSI-Checkliste Technik BSI zu Ransomware
Hinweis: Dieser Abschnitt ist eine allgemeine Information auf Grundlage der BSI-Hinweise und keine Rechtsberatung. Welche Anzeige- und Meldepflichten für Ihr Unternehmen gelten, klären Sie bitte im Einzelfall mit Ihrer Rechtsberatung und Ihrem Datenschutzbeauftragten.
Häufige Fragen zu Ransomware und Phishing
Kurze, ehrliche Antworten auf wichtige Fragen rund um Ransomware und Phishing, für Unternehmensleitung und Büroteam gleichermaßen. Ihre Frage ist nicht dabei? Rufen Sie uns an.
06128 - 99 99 080Typische Warnzeichen sind Zeitdruck, ungewöhnliche Zahlungs- oder Anmeldeaufforderungen, ein Absender, der auf den zweiten Blick nicht stimmt, und Links, deren Ziel nicht zur angeblichen Firma passt. Fahren Sie vor dem Klicken mit der Maus über den Link und fragen Sie im Zweifel über einen bekannten Weg nach, zum Beispiel per Telefon. Gute Fälschungen sind inzwischen sprachlich fehlerfrei, Rechtschreibfehler sind also kein verlässliches Merkmal mehr.
Eine Zahlung garantiert weder, dass die Entschlüsselung funktioniert, noch, dass gestohlene Daten nicht trotzdem veröffentlicht werden. Laut Bundeskriminalamt zahlen immer weniger Betroffene. Treffen Sie diese Entscheidung nie allein und nie unter Zeitdruck, sondern gemeinsam mit der Polizei und IT-Sicherheitsfachleuten. Die beste Vorsorge ist eine funktionierende Offline-Sicherung, mit der sich die Frage gar nicht erst stellt.
Nein. Ein Virenschutz ist eine wichtige Schicht, erkennt aber nicht jede neue Schadsoftware und hilft nicht, wenn sich Angreifer mit gestohlenen Zugangsdaten ganz regulär anmelden. Deshalb kombinieren wir E-Mail-Filter, Firewall, Updates, Mehr-Faktor-Anmeldung, Datensicherung, sparsame Rechte und geschulte Mitarbeitende.
Sie halten drei Kopien Ihrer Daten vor, auf zwei unterschiedlichen Speichern, und eine davon liegt an einem anderen Ort. Gegen Ransomware kommt ein entscheidender Punkt hinzu: Mindestens eine Kopie muss offline oder unveränderbar sein, damit Angreifer sie nicht mit verschlüsseln können. Ebenso wichtig ist, die Wiederherstellung regelmäßig zu testen.
Ja. Viele Angriffe laufen automatisiert und breit gestreut, genommen wird, was sich öffnen lässt. Das BSI weist in seinem Lagebericht 2025 darauf hin, dass kleinen und mittleren Unternehmen oft die Ressourcen oder das Bewusstsein für Cybersicherheit fehlen. Genau diese Lücken nutzen Angreifer aus.
Ja. Wir sind ein familiengeführtes IT-Systemhaus aus Taunusstein und betreuen Unternehmen vor Ort und per Fernwartung. Gemeinsam mit Ihnen prüfen wir, welche Schutzschichten bereits greifen, schließen die Lücken mit E-Mail-Sicherheit, Firewall, Updates, Datensicherung und Rechtekonzept und helfen Ihnen, einen Notfallplan aufzustellen.
Über den Autor
SYTO IT aus Taunusstein steht für IT-Sicherheit, die im Betriebsalltag funktioniert
Seit 2003 betreut das IT-Systemhaus SYTO Unternehmen im Rhein-Main-Gebiet, von Taunusstein aus, vor Ort beim Kunden und per Fernwartung. SYTO ist ein familiengeführtes Unternehmen in zweiter Generation mit einem festen Team.
Bei der Absicherung kleiner und mittlerer Betriebe zeigt sich eines deutlich. Die wirksamsten Maßnahmen sind selten spektakulär, sie müssen aber konsequent umgesetzt und regelmäßig geprüft werden. Als Partner unter anderem von Securepoint und Microsoft setzen wir genau das in der Praxis um.
- Seit 2003
- Familiengeführt
- Sitz in Taunusstein
- Securepoint-Partner
Quellen dieses Beitrags
- Bundeslagebild Cybercrime 2025: Deutschland im Fokus von CyberkriminellenBundeskriminalamt, Pressemitteilung vom 12. Mai 2026, Berichtsjahr 2025
- Angriffe auf die deutsche Wirtschaft: Spur führt immer öfter zu ausländischen Geheimdiensten (Studie Wirtschaftsschutz 2026)Bitkom e. V., Presseinformation vom 26. August 2026, Befragung von 1.003 Unternehmen in KW 16 bis 23 2026
- BSI-Jahresbericht: Fortschritte bei Cybersicherheit – doch weiterhin hohe Verwundbarkeit (Die Lage der IT-Sicherheit in Deutschland 2025)Bundesamt für Sicherheit in der Informationstechnik, Pressemitteilung vom 11. November 2025, Berichtszeitraum 1. Juli 2024 bis 30. Juni 2025
- Ich habe einen IT-Sicherheitsvorfall – Checkliste TechnikBundesamt für Sicherheit in der Informationstechnik, abgerufen am 17. September 2026
Lassen Sie uns Ihre Schutzschichten gemeinsam prüfen
Wir schauen uns E-Mail, Firewall, Updates, Datensicherung und Rechte in Ihrem Betrieb an und sagen Ihnen verständlich, wo es hakt und was zuerst dran ist. Das Gespräch ist unverbindlich, und wir empfehlen nur, was Ihr Betrieb wirklich braucht.
Oder direkt anrufen: 06128 - 99 99 080
Weiterlesen im SYTO Blog und Ratgeber, zum Beispiel: NIS2: Ist mein Unternehmen betroffen und was gilt jetzt?